如果让一位 1990 年的网络工程师穿越到今天,他大概会认不出自己的机房:曾经那台立在内外网之间的「铁盒子」,如今已经散布到云端、终端,甚至每一次点击的背后。防火墙这 35 年,表面是在换代设备,底层其实是一场关于「该信任谁」的持续辩论。
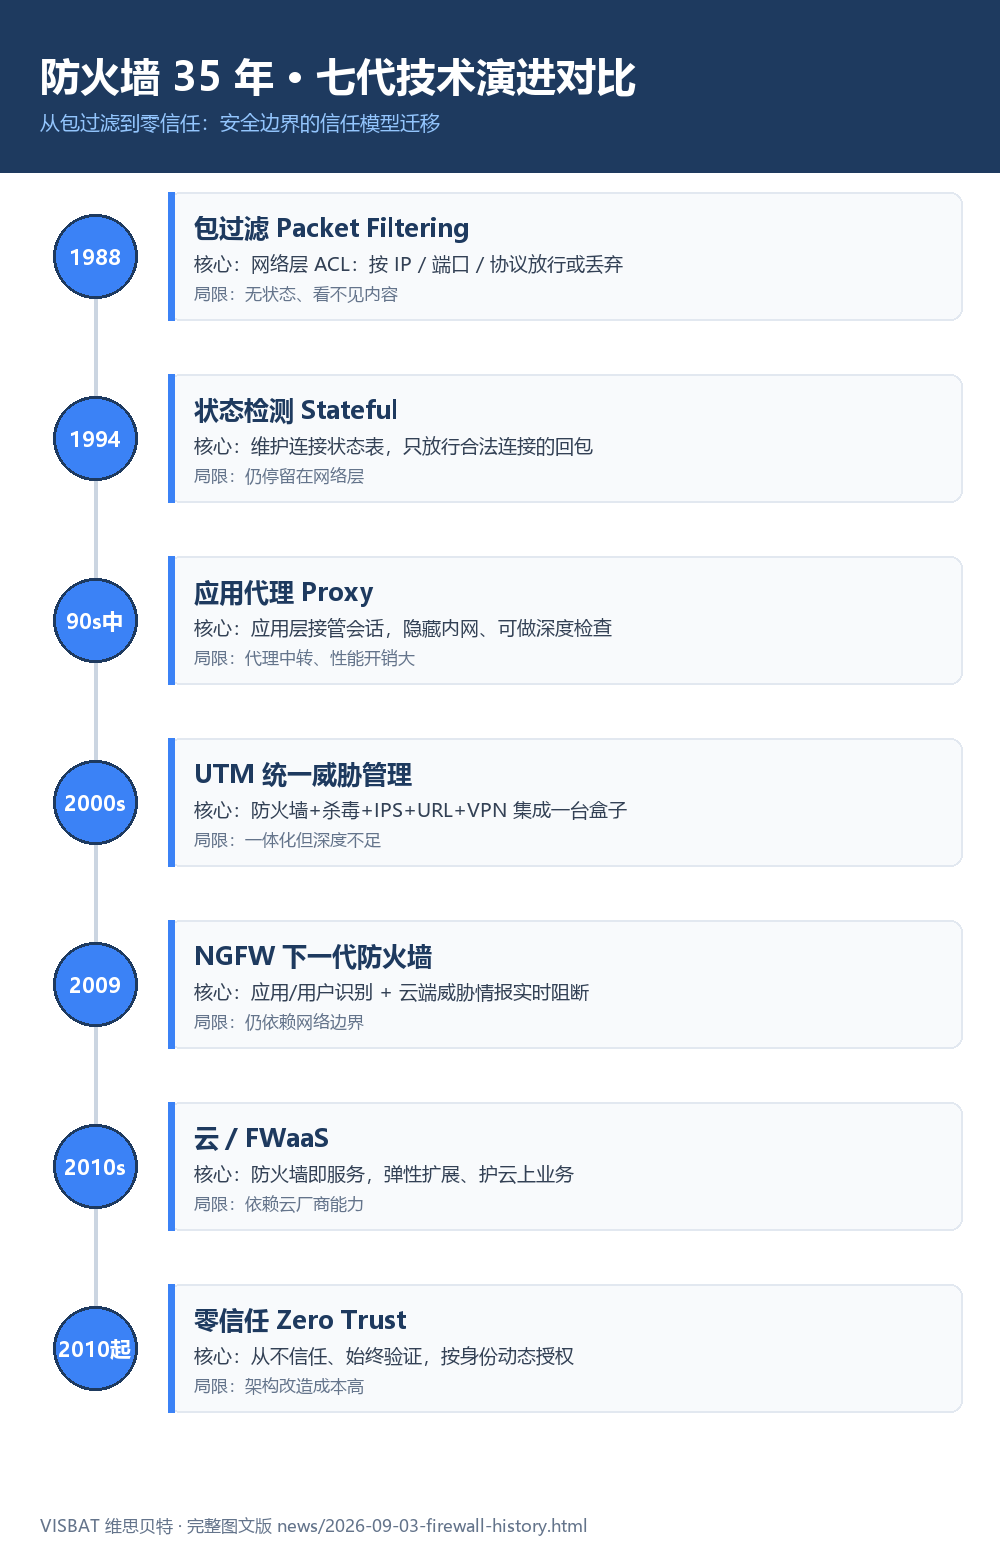
一、起点:一道「墙」的由来(1980 年代末)
早期网络几乎没有「边界」概念——内网和外网更像同一片开阔地。转折发生在 1988 年:这一年 Morris 蠕虫横扫互联网,数万台主机瘫痪,人们第一次意识到「连上网络」也意味着「暴露给全网」。
同年,DEC(数字设备公司)工程师 Jeff Mogul 在 RFC 1098 中描述了一种按地址过滤的思路。真正意义上的第一代防火墙,其实就是路由器上的访问控制列表(ACL):只检查数据包的 IP、端口、协议,在网络层做「放行 / 丢弃」的二选一。简单、快,但也很「聋」——它看不见连接的全貌。
二、包过滤时代(1988–1993)
这一代防火墙被称为 screening router(屏蔽路由器)。它的优点是性能高、对业务透明;缺点同样明显:其一,无状态,每个包独立判断,无法识别「这是不是某次合法连接的回包」;其二,易被绕过,源地址可以伪造,规则一复杂就难维护;其三,看不见内容,端口 80 后面跑的是网页还是后门,它分不清。
包过滤解决了「有没有墙」,却没解决「墙够不够聪明」。
三、状态检测改写规则(1994,Check Point)
1993 年,Gil Shwed 创立 Check Point;次年推出的 FireWall-1 引入了「状态检测(Stateful Inspection)」。
和包过滤只盯单个包不同,状态检测会维护一张连接状态表:只有属于已建立合法连接的流量才被放行,其余一律挡在外面。这意味着攻击者不能再靠伪造零散数据包蒙混过关。性能与安全性第一次被较好地兼顾,状态检测由此成为整个 90 年代防火墙的事实标准。
四、应用代理与电路级网关(1990 年代中期)
有人在另一个方向走得更快——彻底接管会话。
应用代理防火墙(代表:TIS Gauntlet、后来的 Squid)在应用层「代」用户去访问目标,内网真实地址被完全隐藏,还能对内容做深度检查;电路级网关(SOCKS,1991 年提出)则介于两者之间,只中继连接、不碰内容。代价是性能:每一次访问都要经过代理中转,延迟和开销都更大,因此常作为高安全场景的补充,而非全面替代。
五、UTM:把安全叠进一台盒子(2000 年代)
到了 2000 年,Fortinet 成立,2002 年推出 FortiGate——把防火墙、防病毒、入侵防御(IPS)、URL 过滤、VPN 全部集成到一台设备里。Gartner 在 2004 年给这类产品起了个名字:UTM(统一威胁管理)。
对中小企业来说,UTM 的意义是「一把梭」:不用分别采购和运维五六套系统,一个盒子管住大部分威胁。安全从「多件单品」走向「一体化」。
六、NGFW:看得懂「应用」和「人」(2009)
2007 年 Palo Alto Networks 成立,2009 年 Gartner 正式提出 NGFW(下一代防火墙)。它的关键跃迁有三点:
一是应用识别(App-ID):不再只看端口,能认出「这条 443 流量到底是网页、微信,还是藏着 C2 信道的恶意程序」;二是用户识别(User-ID):策略可以精确到「某个人」而非「某个 IP」;三是威胁情报集成:结合云端情报做实时阻断。NGFW 把防火墙从「通道看守」升级为「内容审查员」,深度检测从此成为标配。
七、云与 FWaaS:墙,上了云(2010 年代)
当业务搬到云上,「一台盒子守一个边界」的模型开始失灵——流量可能根本不经过你的机房。于是防火墙变成了服务:AWS WAF、各类云防火墙、Zscaler 等以 FWaaS(Firewall as a Service)形态出现,按流量弹性扩展,直接保护云上业务和 SaaS 访问。安全的边界,第一次从硬件延伸到了「无处不在的接入点」。
八、零信任:拆掉墙,验证每一次(2010 年起)
2010 年,Forrester 分析师 John Kindervag 提出 Zero Trust(零信任);Google 从 2011 年启动 BeyondCorp 项目,2014 年公开论文。核心只有一句话:「从不信任,始终验证」。
零信任不再假设「内网 = 安全」。它认为网络里任何一次访问,都要基于身份、设备、环境动态授权,最小化权限。其延伸包括 SDP(软件定义边界)、微隔离,以及 Gartner 在 2019 年提出的 SASE(把 SD-WAN 与云安全能力融合,按身份和场景交付访问)。
九、范式变迁:从「筑墙」到「无边界」
把 35 年浓缩成一句话,是信任模型的迁移:从「信内不信外」,到「谁都不信,每次都验」。有趣的是,技术越先进,「墙」这个意象反而越模糊——我们不再靠一道边界把危险挡在外面,而是靠持续的身份与行为验证,让危险无处落脚。
十、结语
防火墙的 35 年,主线不是设备的迭代,而是我们对「信任」的理解在反复重构。从「信内不信外」到「谁都不信、每次都验」,安全范式正朝着更细粒度、更动态的方向演进。
对企业而言,选哪一代防火墙,本质是回答一个问题:在你的业务里,什么才值得被信任?
常见问题(FAQ)
Q:防火墙和杀毒软件有什么区别?
A:防火墙守「通道」,决定什么流量能进出的网络边界;杀毒软件守「主机」,查杀已进入设备的恶意文件。两者互补,不互相替代。
Q:中小企业还需要硬件防火墙吗?
A:取决于业务形态。若核心系统已在云上,云防火墙 / FWaaS 往往更划算;若自有 IDC 或工控内网,边界硬件防火墙仍必要。
Q:上了零信任,就不需要防火墙了吗?
A:不是替代,而是叠加。零信任重新定义了「访问授权」,但南北向流量仍需要防火墙做基础隔离与过滤。
Q:NGFW 和 UTM 怎么选?
A:UTM 胜在一体化、成本低,适合中小场景;NGFW 胜在应用 / 用户级可见性与威胁情报,适合对策略粒度要求高的中大型环境。
需要网络安全方案评估或落地支持?
我们的网络与安全团队可帮助企业梳理现状,规划零信任、SASE、等保合规与终端安全等落地路径,提供从评估、选型到部署的一体化服务。