防病毒这件事,根子上是个慢半拍的游戏。病毒先出现,杀毒软件后跟上,防守方永远在追。四十多年里技术换了好几轮,但“先有攻击、后有防御”的节奏一直没变。回看这条线,能看清今天所谓的“下一代杀软”到底新在哪,又没摆脱什么老问题。
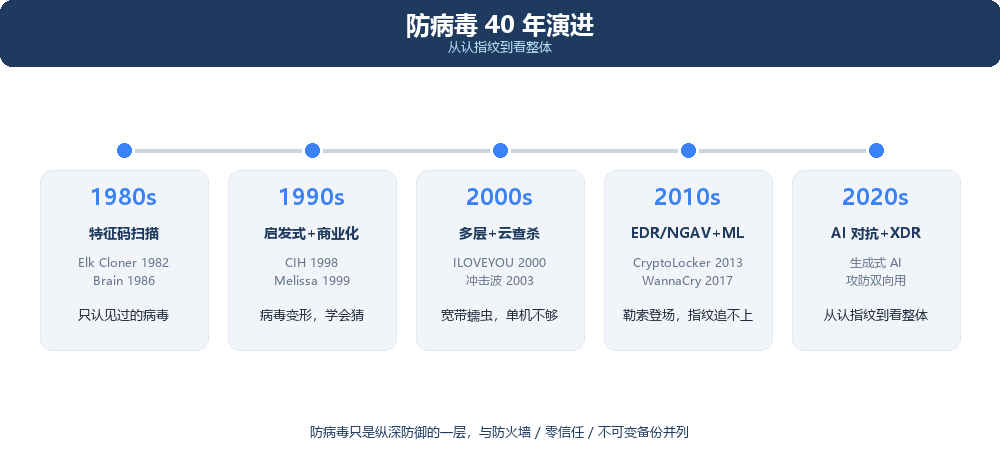
1980 年代:病毒刚出生,杀软只会认指纹
1982 年,一名高中生在 Apple II 上写了 Elk Cloner,通过软盘引导扇区传播,每复制 50 次就蹦出一首诗。它通常被认为是第一个在野传播的个人计算机病毒。1986 年,巴基斯坦的两兄弟写了 Brain,感染 MS-DOS 软盘的引导扇区,据说是第一个 PC 病毒。
那时候的应对方式很直接:把恶意代码里一段独一无二的字节序列当成指纹,存进病毒库,扫盘时逐字节比对。特征码(signature)扫描一直用到今天,原因是它准、误报低。问题也明显,它只能认出“已经见过”的病毒。你总得先有人中招,厂商采集到样本、提取特征、推送更新,这一圈走完,病毒早扩散开了。
1990 年代:病毒开始变形,杀软被迫学“猜”
90 年代初出现多态病毒,每次感染都给自身加密换壳,同一段代码扫出来的指纹次次不同。纯特征码这招开始吃力。厂商改用启发式检测,不再死盯字节,而是看行为可疑的地方:一段程序自带解密循环、主动改别的文件、藏进系统区,就先拦下来。
这十年也是杀软商业化的起点。McAfee 1987 年成立,卡巴斯基 1997 年在莫斯科起家,诺顿、趋势等相继入场。病毒库变成每日更新,“今天没更新”等于半裸奔。
宏病毒把战场从系统带到了文档。1998 年的 CIH 能改写 BIOS、毁掉硬件;1999 年的 Melissa 借 Word 宏顺着邮件通讯录自己发自己。普通办公电脑第一次发现:打开一封邮件、一份附件,机器就不是自己的了。
2000 年代:宽带普及,蠕虫替你跑遍全网
拨号上网时代病毒靠软盘和人腿传播,速度有限。宽带一来,邮件蠕虫直接替你跑。2000 年的 ILOVEYOU 靠一封带附件的情书在一天内瘫痪多国政府邮箱;2001 年的 Code Red、Nimda;2003 年的 SQL Slammer 几分钟内打瘫大半个互联网端口,同年的冲击波让无数 Windows 开机即重启。
防御被迫从“单机扫盘”扩成多层:邮件网关先过滤,网络层拦扫描,终端再补一道。云查杀也在此时露头,把样本传到服务端比对,省本地算力。它听着聪明,前提是机器能上网,断网环境里作用有限。
这十年还有 Rootkit 的猫鼠拉锯:病毒想方设法藏进程、藏文件,杀软得进到内核层才能看见它。你藏一层,我挖一层。
2010 年代:勒索软件登场,单靠指纹不够了
2013 年的 CryptoLocker 把“加密你的文件再要钱”做成生意,此后勒索软件成了主轴。2017 年的 WannaCry 借泄露的 EternalBlue 漏洞在没打补丁的机器上自我传播,一天扫过 150 多个国家;同年的 NotPetya 伪装成勒索、实则破坏,把多家大企业拖进停摆。
这类攻击的共同点是变体快、免杀多,传统特征码追不过来。终端检测与响应(EDR)在这十年被推上台面:它不只在“扫”的时候工作,而是持续记录进程、网络、文件操作,出事能回溯整条链。下一代杀软(NGAV)不再只比对指纹,改用机器学习看行为模式,未知样本也能按“像不像坏事”打分。
沙箱和威胁情报共享也补了进来。一个厂商在地球另一端抓到的样本,几分钟内能变成你这边的一条拦截规则。
2020 年代:AI 两头用,防病毒成了体系里的一层
生成式 AI 把门槛又削了一截。攻击方用 AI 批量写免杀代码、自动改变种、生成钓鱼邮件;防守方用行为基线和机器学习从流量里揪异常,比如某个终端半夜向外连陌生地址、把大量文件批量读取,系统不认指纹也能报警。
防御也从单点拉成一张网。XDR 把终端、网络、邮件、云的资产和操作串起来看,一个信号在多层之间互相印证,误报和漏报都能压下来。
但别神话它。防病毒再聪明,也只是纵深防御里的一层。它和防火墙、零信任分段、不可变备份是并列的,不是谁替代谁。前面聊过的 AI 感知防火墙负责看清进出流量,不可变备份决定你被加密后能不能拉起来,防病毒则是终端那道最后的兜底。三层都到位,被勒索才不至于只剩交钱一条路。
一条没断的主线
从 1982 到今天,防病毒的主线就一条:从“认指纹”走向“看行为”,再走向“看整体”。特征码没被淘汰,只是不再独挑大梁;启发式、EDR、AI 检测是它后面的几道补丁。慢半拍的游戏还在继续,区别是现在你手里的牌比四十年前多得多。