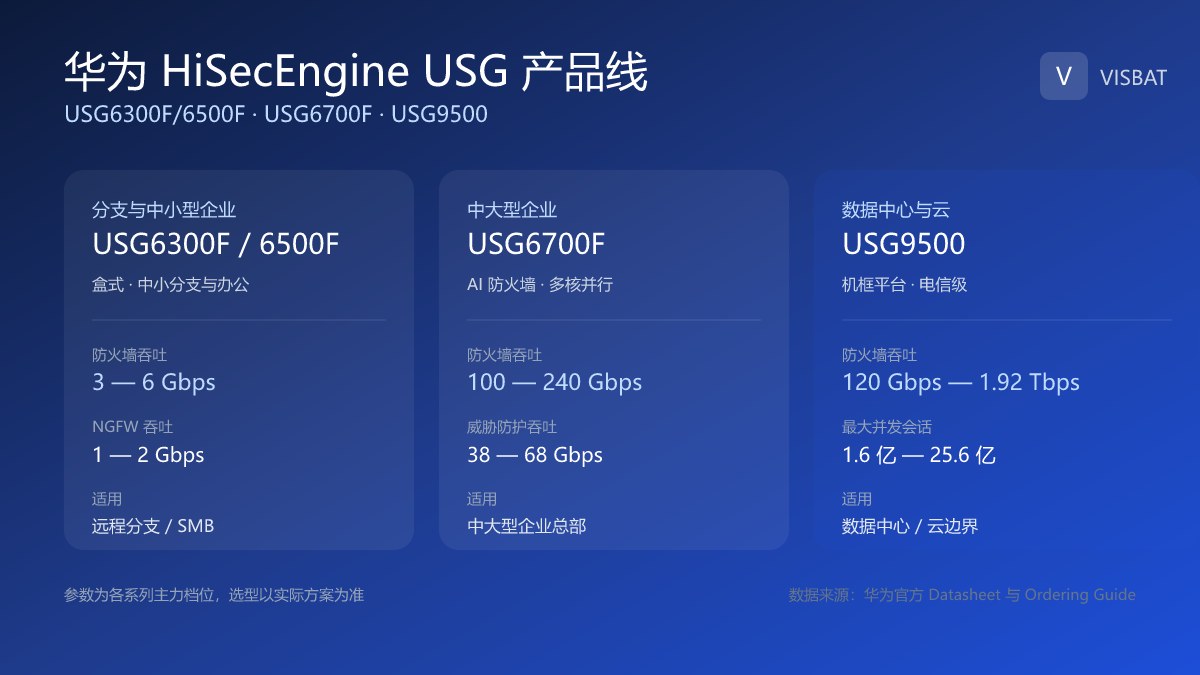
什么是 华为 HiSecEngine USG?
华为是信息与通信技术(ICT)基础设施与智能终端提供商,其网络安全产品线以 HiSecEngine USG 系列下一代防火墙(NGFW)为核心,集成防火墙、入侵防御(IPS)、防病毒、应用控制、URL 过滤、SD-WAN 与虚拟防火墙等功能,并通过 SecoManager 实现安全策略统一编排。
USG 系列覆盖从桌面型分支设备到数据中心级机框平台的完整场景:USG6300F/6500F 面向中小分支与办公,USG6700F 面向中大型企业,USG9500 面向数据中心与云边界。各型号基于华为安全操作系统,支持物理、虚拟化(USG 虚拟化版本)与云部署,可适配不同 IT 环境。如需了解详情、报价或方案设计,欢迎联系 VISBAT。
华为 USG 采用自研安全处理单元(SPU)与多核并行架构,将加解密、深度包检测等安全操作从通用 CPU 卸载到专用硬件,在开启多项安全功能后仍保持较高的吞吐性能。
为什么选择 HiSecEngine USG?
基于自研架构与统一管理平台,在对应价位段提供可靠的性能与防护能力
AI 威胁检测
AI 安全检测算法下沉本地网关,基于恶意行为分析识别未知变种威胁,缩短检测与响应时间
自研安全芯片
SPU 安全处理单元 + 多核并行架构,开启全功能后仍保持较高的吞吐表现
云网边端联动
与华为安全云情报联动,实现策略统一编排、告警关联分析与秒级威胁处置
统一管理平台
SecoManager 集中策略编排、告警关联与日志统一呈现,降低运维复杂度
虚拟防火墙
支持虚拟系统(VFW),单设备为多租户 / 多业务划分独立安全域,适配云与多租户环境
灵活部署
支持物理、虚拟化与云形态,可与华为云、乾坤安全云服务协同组网
多层次安全能力
下一代防火墙(NGFW)
深度包检测 + 应用识别,精细化访问控制,拦截已知威胁与异常流量
入侵防护系统(IPS)
实时入侵检测与阻断,覆盖大量漏洞签名,精准防护已知与未知攻击
防病毒与防僵尸
网关级病毒过滤 + 僵尸网络通信阻断,防止主机被控参与 DDoS 攻击
Web 过滤与 DNS 安全
基于 URL 评级的访问控制与 DNS 请求过滤,阻止恶意站点与钓鱼攻击
应用控制
识别数千种应用,按用户 / 组 / 时间制定精细化访问策略
SSL/TLS 检测
解密并检测加密流量中的威胁,消除加密通道安全盲区